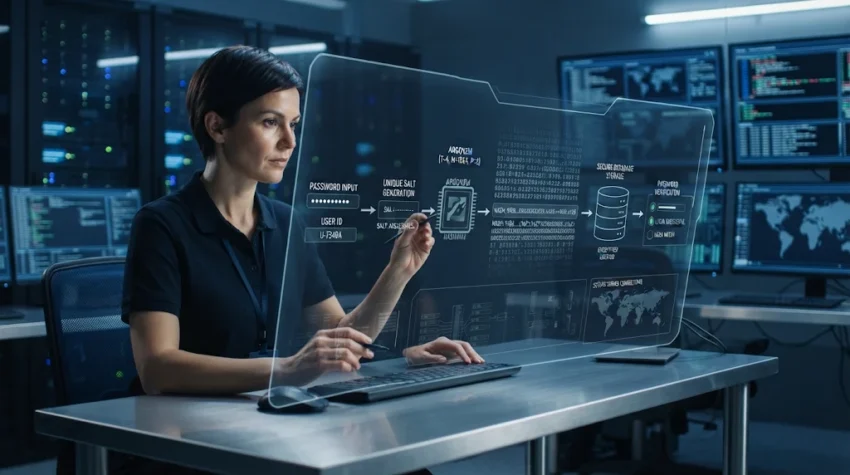
Keamanan akun merupakan salah satu aspek penting dalam pengelolaan platform permainan slot digital. Setiap akun dapat menyimpan informasi pribadi, identitas pengguna, dan data aktivitas yang harus dilindungi. Oleh karena itu, pengembang membutuhkan mekanisme keamanan yang mampu mengurangi risiko pencurian kredensial.
Salah satu teknologi yang digunakan adalah password hashing. Mekanisme ini mengubah kata sandi menjadi representasi digital melalui fungsi kriptografi satu arah. Dengan demikian, sistem tidak perlu menyimpan kata sandi asli dalam database.
Password hashing membantu meningkatkan perlindungan informasi autentikasi. Namun, penerapannya membutuhkan algoritma yang tepat, konfigurasi keamanan yang kuat, dan pengelolaan data yang konsisten. Berikut ini akan membahas tentang Mengenal Mekanisme Password Hashing dalam Perlindungan Akun Slot.
Mengenal Password Hashing dalam Keamanan Akun
Password hashing merupakan proses mengubah kata sandi menjadi nilai hash menggunakan algoritma tertentu. Nilai tersebut memiliki karakteristik khusus yang membuatnya tidak dapat dikembalikan secara langsung menjadi kata sandi asli.
Berbeda dengan enkripsi, hashing tidak dirancang untuk menyediakan proses dekripsi. Sistem hanya membandingkan hasil hash dari kata sandi yang dimasukkan dengan nilai yang tersimpan.
Dalam platform slot digital, mekanisme ini membantu melindungi kredensial ketika database mengalami kebocoran. Penyerang tidak langsung memperoleh kata sandi asli dari data hash yang dicuri.
Perbedaan Hashing dan Enkripsi
Hashing dan enkripsi sering dianggap memiliki fungsi serupa. Padahal, keduanya memiliki tujuan yang berbeda.
-
Hashing: Mengubah data menjadi nilai tetap melalui proses satu arah.
-
Enkripsi: Mengubah informasi menjadi bentuk tersandi yang dapat dikembalikan menggunakan kunci dekripsi.
-
Password Hashing: Menggunakan algoritma khusus untuk menyimpan kredensial secara lebih aman.
-
Verifikasi Hash: Membandingkan kata sandi yang dimasukkan dengan nilai hash tersimpan melalui proses komputasi.
Perbedaan tersebut penting dalam menentukan strategi perlindungan data. Untuk penyimpanan kata sandi, pengembang sebaiknya menggunakan algoritma hashing khusus password, bukan enkripsi biasa atau hash cepat tanpa perlindungan tambahan.
Bagaimana Mekanisme Password Hashing Bekerja?
Proses password hashing berlangsung melalui beberapa tahapan. Setiap tahap memiliki fungsi untuk menjaga kerahasiaan kredensial pengguna.
1. Pengguna Membuat Kata Sandi
Proses dimulai ketika pengguna membuat akun dan memasukkan kata sandi. Sistem menerima informasi tersebut melalui koneksi yang telah diamankan menggunakan HTTPS.
Selanjutnya, server memvalidasi persyaratan kata sandi. Pemeriksaan dapat mencakup panjang minimum, daftar kata sandi yang mudah ditebak, dan kebijakan keamanan lainnya.
2. Sistem Menghasilkan Salt
Sebelum hashing dilakukan, sistem menghasilkan nilai acak yang disebut salt. Nilai ini ditambahkan ke proses pengolahan kata sandi.
Salt membantu memastikan kata sandi yang sama menghasilkan nilai hash berbeda. Dengan demikian, penyerang lebih sulit menggunakan tabel hash yang telah disiapkan sebelumnya.
Setiap akun harus memiliki salt unik. Nilai tersebut disimpan bersama informasi hash agar dapat digunakan kembali ketika proses verifikasi berlangsung.
3. Algoritma Menghasilkan Nilai Hash
Setelah salt tersedia, sistem memproses kata sandi menggunakan algoritma password hashing. Algoritma yang direkomendasikan antara lain Argon2id, bcrypt, dan scrypt.
Argon2id dirancang untuk memberikan perlindungan terhadap serangan berbasis perangkat keras. Algoritma ini juga menyediakan pengaturan kebutuhan memori dan waktu komputasi.
Sementara itu, bcrypt dan scrypt merupakan alternatif yang telah lama digunakan dalam sistem autentikasi. Pemilihan algoritma perlu mempertimbangkan keamanan, kompatibilitas, dan kemampuan infrastruktur.
4. Sistem Menyimpan Hasil Hash
Setelah proses selesai, server menyimpan nilai hash beserta parameter yang diperlukan. Data tersebut dapat mencakup salt, konfigurasi algoritma, dan informasi versi.
Kata sandi asli tidak perlu disimpan dalam database. Pendekatan ini mengurangi dampak apabila penyimpanan kredensial berhasil diakses pihak tidak berwenang.
Proses Verifikasi Password Hashing
Ketika pengguna masuk kembali ke akun, sistem menjalankan proses verifikasi. Server mengambil informasi hash yang tersimpan, kemudian memproses kata sandi yang dimasukkan menggunakan algoritma dan parameter terkait.
Hasilnya dibandingkan melalui mekanisme verifikasi yang disediakan oleh algoritma tersebut. Jika hasil pemeriksaan sesuai, sistem dapat melanjutkan proses autentikasi.
Sebaliknya, ketidaksesuaian akan membuat permintaan login ditolak. Sistem juga sebaiknya menerapkan pembatasan percobaan masuk untuk mengurangi risiko serangan brute force.
Proses verifikasi ini tidak membutuhkan pengembalian hash menjadi kata sandi asli. Karena itu, password hashing tetap menggunakan prinsip satu arah.
Peran Password Hashing dalam Perlindungan Akun Slot
Password hashing memberikan beberapa manfaat penting bagi keamanan platform digital.
Mengurangi Risiko Kebocoran Kredensial
Penyimpanan kata sandi dalam bentuk hash membantu mengurangi paparan kredensial asli. Jika database berhasil dicuri, penyerang masih harus menghadapi proses pemulihan kata sandi yang membutuhkan sumber daya komputasi.
Namun, hash yang lemah tetap dapat diserang. Karena itu, algoritma khusus password dan konfigurasi yang tepat sangat diperlukan.
Melindungi Kata Sandi yang Sama
Penggunaan salt unik mencegah nilai hash identik untuk kata sandi yang sama pada akun berbeda. Hal ini mempersulit analisis pola kredensial dalam database.
Selain itu, salt membantu mengurangi efektivitas serangan menggunakan rainbow table.
Mendukung Pengelolaan Autentikasi
Password hashing menjadi bagian penting dari sistem autentikasi yang lebih luas. Mekanisme ini dapat dikombinasikan dengan autentikasi multifaktor, pembatasan percobaan login, dan pemantauan aktivitas mencurigakan.
Kombinasi tersebut memberikan lapisan perlindungan tambahan terhadap penyalahgunaan akun.
Tantangan dalam Implementasi Password Hashing
Salah satu tantangan utama adalah menentukan parameter hashing yang tepat. Konfigurasi terlalu ringan dapat mengurangi ketahanan terhadap serangan. Sebaliknya, konfigurasi terlalu berat dapat membebani server ketika banyak pengguna melakukan autentikasi secara bersamaan.
Selain itu, pengembang perlu memperhatikan proses pembaruan algoritma. Kata sandi yang menggunakan konfigurasi lama dapat diproses ulang menggunakan parameter terbaru ketika pengguna berhasil masuk.
Pengelolaan reset kata sandi juga harus diperhatikan. Tautan pemulihan perlu memiliki masa berlaku terbatas dan menggunakan token yang sulit ditebak.
Terakhir, sistem harus melindungi seluruh proses autentikasi melalui koneksi terenkripsi. Password hashing tidak menggantikan kebutuhan HTTPS maupun pengendalian akses database.
Kesimpulan
Password hashing merupakan mekanisme penting dalam perlindungan akun slot digital. Teknologi ini mengubah kata sandi menjadi nilai hash melalui algoritma satu arah sehingga sistem tidak perlu menyimpan kredensial asli.
Penggunaan Argon2id, bcrypt, atau scrypt yang dikombinasikan dengan salt unik dapat meningkatkan keamanan penyimpanan kata sandi. Dengan dukungan HTTPS, autentikasi multifaktor, dan pemantauan aktivitas, platform dapat membangun sistem perlindungan akun yang lebih kuat dan terukur.